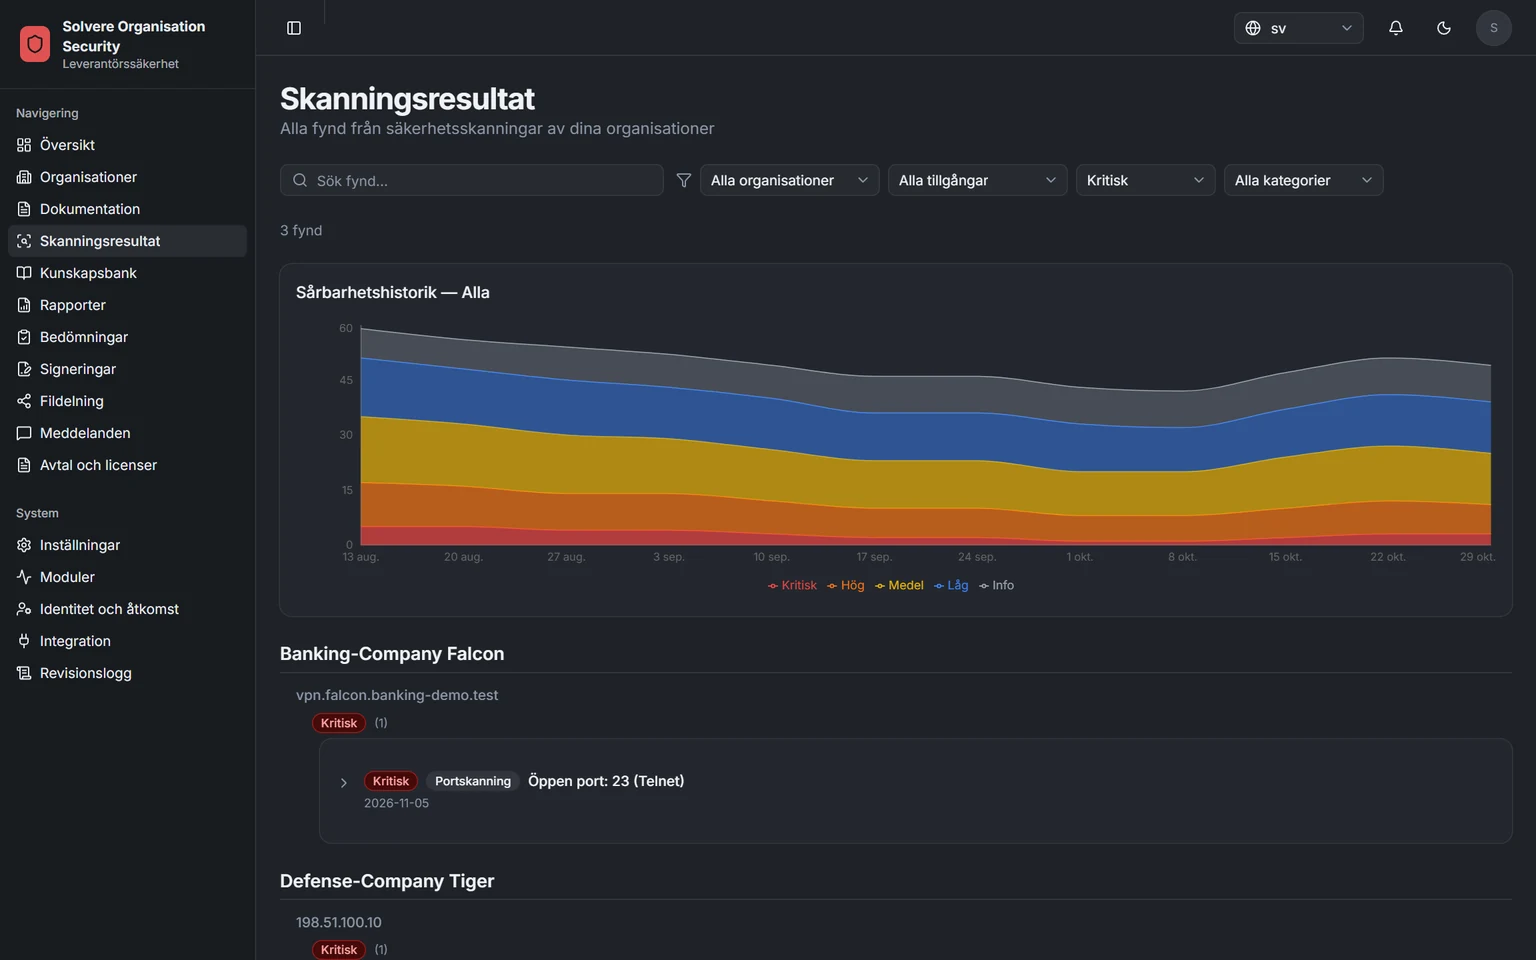
Alla fynd, efter allvar
Alla fynd från kontrollerna. Filtrera på allvarlighetsgrad, typ, leverantör eller adress.
Skärmbilder från en demomiljö med påhittade leverantörer.
Ni lägger in webbadresserna till de leverantörer ni vill bevaka. Plattformen kontrollerar dem automatiskt enligt schema och visar bristerna den hittar, så kallade fynd. Varje fynd förklaras, och allt samlas i rapporter som ni kan skicka vidare.
Ni börjar med leverantörens webbadress, till exempel foretag.se. Har ni också adresserna till deras servrar (IP-adresser) kan ni lägga till dem. Kontrollerna körs i er egen, avskilda miljö, och resultaten sparas i er egen databas. Driften kan anpassas efter era krav.
Kan någon skicka e-post som ser ut att komma från leverantören? Plattformen kontrollerar att skydden finns och är tillräckligt strikta.
Fackord: SPF, DKIM och DMARC
Kontrollerar att webbplatsens certifikat är giltigt och när det går ut. Certifikatet ger hänglåset i webbläsaren. Gamla, osäkra krypteringsversioner flaggas också.
Fackord: TLS och certifikat
Visar vilka ingångar till leverantörens servrar som står öppna mot internet och vad som finns bakom dem. Varje öppen ingång som inte behövs är en möjlig väg in för en angripare.
Fackord: öppna portar
Kontrollerar att besökare alltid hamnar på den krypterade versionen av sidan, och att sidan har de inställningar som skyddar mot kända angreppssätt.
Fackord: HTTPS och säkerhetsheaders
Hittar bortglömda webbadresser, till exempel test.foretag.se, genom att söka i offentliga certifikatregister. Sådana adresser sköts ofta sämre. Ni väljer vilka som ska bevakas.
Fackord: subdomäner och Certificate Transparency
Varje fynd graderas efter hur allvarligt det är. Tillsammans blir fynden en cyberpoäng som visar läget hos leverantören.
Som standard står cyberpoängen för en fjärdedel av leverantörens samlade Risk Score. Ni kan ändra hur mycket den väger.
Bilden visar en kontroll. Varje block är en adress, och ett ljussvep går över dem. Det som behöver åtgärdas lyfts upp och märks med ett utropstecken, högre ju allvarligare det är. Till sist är rapporten klar. Scrolla för att gå igenom stegen, eller klicka på ett steg.
Ett fynd hjälper bara om någon förstår det. Därför har varje fynd en förklaring, och det ligger kvar tills det är åtgärdat. Historiken visar när det rättades.
Fynden listas per leverantör och adress, med typ, beskrivning och de tekniska detaljer som den som åtgärdar behöver. Ni kan välja att bara visa det allvarligaste.
I Cyberrisk – Bas har varje typ av fynd en kort förklaring av vad det är. Med tillägget Cyberrisk – Avancerad (se nedan) ser ni också vad fyndet kan innebära för verksamheten och hur det åtgärdas, steg för steg.
När leverantören har rättat till felet försvinner fyndet vid nästa kontroll, och historiken visar hela förloppet. Om ni vill kan leverantören själv begära en ny kontroll i leverantörsportalen.
En rapport per leverantör, att ladda ner eller skicka med e-post. Varje version sparas.
Fynd och rapporter kan också hämtas automatiskt till andra system ni använder. Så kopplas plattformen till era system
Cyberexponering köps i två nivåer. Cyberrisk – Bas ger kontrollerna, fynden, cyberpoängen och rapporterna. Tillägget Cyberrisk – Avancerad ger hela kunskapsbanken och rapporter med er egen logotyp. Båda tillsammans är paketet Cyber Exposure.
Allt som behövs för att se och följa upp leverantörernas svaga punkter i webb, e-post och servrar.
För er som vill ge leverantörerna konkreta steg för att rätta till bristerna, i rapporter med er egen logotyp.
Leverantörsportalen ingår i grundplattformen. Där kan ni visa leverantören dess egna adresser, fynd och rapporter, så att leverantören kan rätta till det som behövs. Ni väljer vad som visas.
Förenklad bild av inställningarna.
Fyra vyer: fynden, kunskapsbanken, rapporterna och leverantörens sida.
Alla fynd från kontrollerna. Filtrera på allvarlighetsgrad, typ, leverantör eller adress.
Skärmbilder från en demomiljö med påhittade leverantörer.