Ni bestämmer vem som ser vad
Ge varje person den åtkomst jobbet kräver, och låt den sluta gälla på ett datum ni väljer. Ni får en egen installation och databas som ingen annan kund delar, som standard hos Solvere i Sverige och på förfrågan i er egen miljö. Driften kan anpassas efter era krav.
- Identitet och åtkomst ingår alltid
- Inloggning med Microsoft Entra ID
- Egen installation och databas i Sverige
- Separata inloggningar för personal och leverantörer
Rätt åtkomst för varje jobb
Ni bestämmer vem som får göra vad, ner till varje funktion. En roll avgör vad någon får göra i en modul, och en grupp samlar de roller ett jobb behöver. Nya konton börjar utan behörighet, och varje sida, knapp och åtgärd kontrolleras mot samma regler.
Färdiga grupper för vanliga jobb
Inköp, IT-säkerhet, Compliance, Juridik, Ledning, Revision, IT-administration, Servicedesk och Administratör. För leverantörerna finns Kontaktperson, Teknisk kontakt och Firmatecknare. Justera dem eller skapa egna.
Roller som är lätta att förstå
Rollerna går i steg med samma namn överallt: Läsare, Medarbetare, Ansvarig, Administratör och Full åtkomst. Varje modul har bara de steg den behöver. Färdiga roller är låsta så att ingen ändrar dem av misstag, och egna roller kan utgå från en kopia av en färdig.
Bara de leverantörer man arbetar med
Personalen arbetar bara med de leverantörer de har lagts till hos. Den som ska arbeta med alla leverantörer får en roll som omfattar alla. En leverantör ser bara sin egen organisation.
Skärmen visar det som rör jobbet
Menyer, flikar och knappar följer behörigheten. Det man inte har behörighet till visas inte, så var och en ser det som är relevant för sitt arbete. Att ge någon en uppgift ändrar aldrig vad personen har tillgång till, och vem som ser kostnaderna i Ekonomi ställs in för sig.
Tillfällig åtkomst som slutar av sig själv
Ge en roll eller grupp till ett visst datum, så slutar den gälla av sig själv. En påminnelse kan gå ut i förväg. Den som har rätt att ge rollen kan förlänga den, aldrig personen själv.
Microsoft Entra ID styr personalens åtkomst
Personalen kan logga in med sitt konto i Microsoft 365. I Entra ID ger ni dem approller, alltså roller för plattformen. Vid varje inloggning får personen de grupper och roller ni kopplat till approllerna, och det som tagits bort i Entra ID tas bort. Behörigheter ni gett direkt i plattformen styr ni där.
Ingen ändrar sin egen behörighet
För att dela ut de mest omfattande rollerna, som Full åtkomst, krävs en särskild behörighet. Varje ändring av behörigheter syns i revisionsloggen, på vanlig svenska.
Leverantören sköter sina egna konton
Ni kan låta en utsedd person hos leverantören sköta sina kollegors konton, till exempel lägga till och ta bort dem. Ni väljer vem det är, och om det gäller alla leverantörer eller bara vissa.
Åtkomst och inloggning ställer ni in själva
Vem som har vilken roll och grupp hanterar ni under Identitet och åtkomst. Inloggning, lösenordsregler och reglerna för tillfällig åtkomst ställer ni in under Inställningar.
- Separata inloggningar. Personal och leverantörer loggar in på olika adresser, och personalens del av plattformen kan begränsas till ert eget nätverk.
- Entra ID eller lösenord. Ni väljer inloggningssätt separat för personal och leverantörer. Något av sätten är alltid påslaget, så att ni aldrig stänger inloggningen av misstag.
- Lösenordsregler och spärr. Ni bestämmer reglerna för lösenord. Efter flera misslyckade inloggningsförsök spärras inloggningen en stund.
- Överblick över alla konton. Sök och filtrera på grupp, roll och status, och se direkt vilka konton som saknar behörighet.
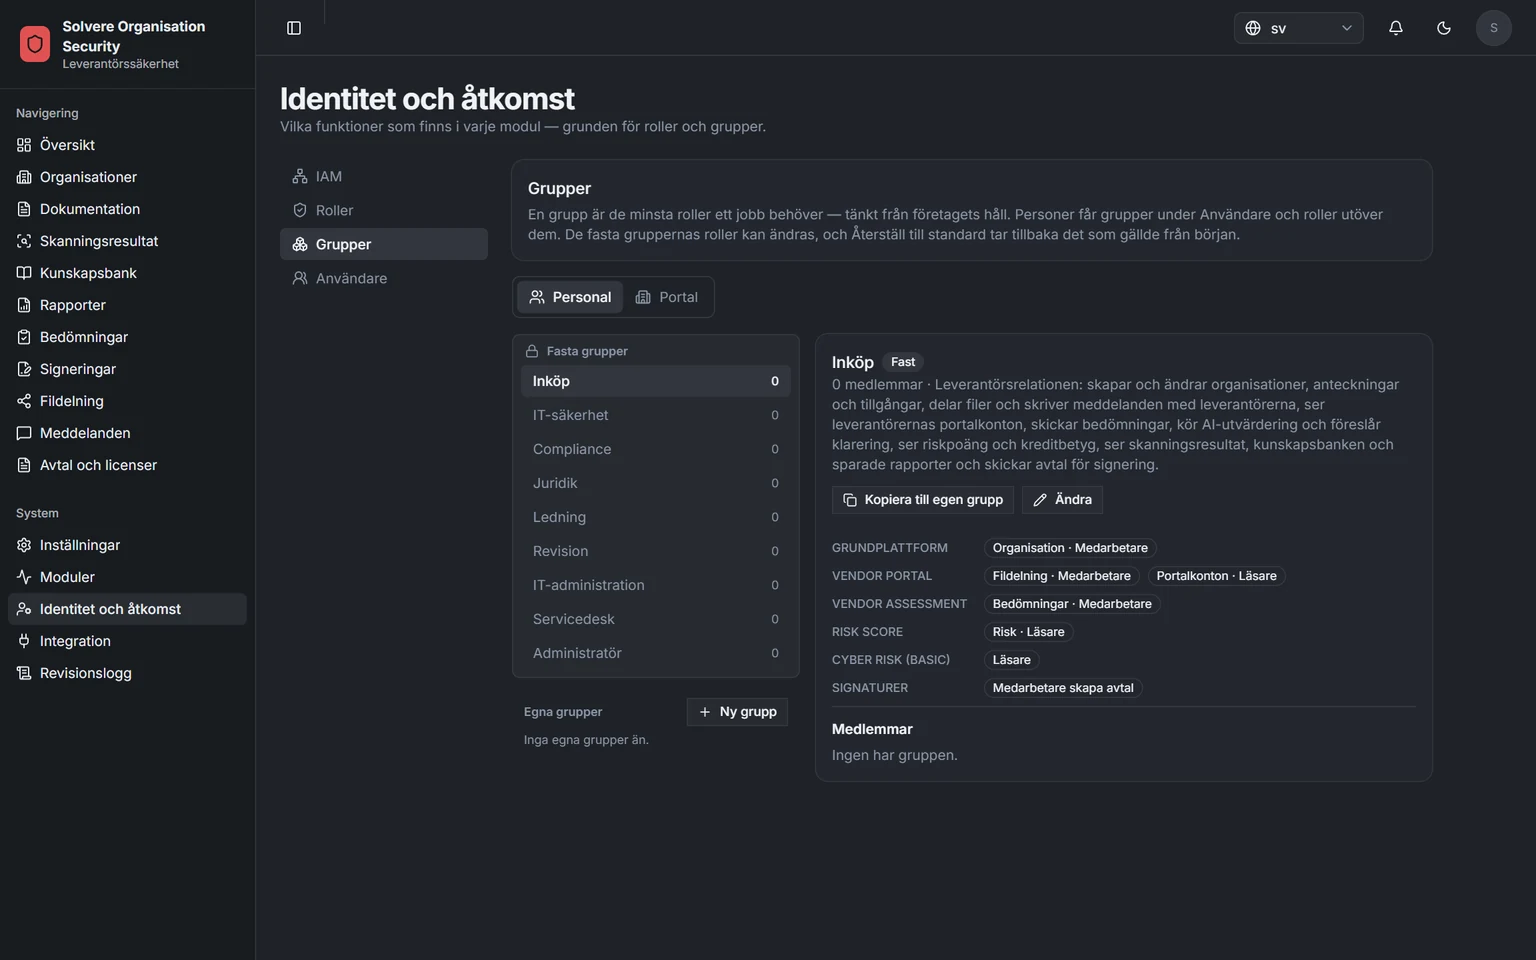
Skärmbilder från en demomiljö med påhittade leverantörer.
Separata ingångar och tydliga steg
Personal och leverantörer loggar in på olika adresser. Rollerna är byggda som en trappa: varje steg får göra allt som stegen under får, och lite till. Scrolla för att gå igenom stegen, eller klicka på ett steg.
Se vem som gjort vad, på vanlig svenska
Revisionsloggen visar vad som har hänt i vanlig text, på svenska eller engelska. Notiser går bara till dem som får se det notisen handlar om.
- Händelser på vanlig svenska. Loggen visar till exempel att en person har lagts till i en grupp, med roll, modul och slutdatum.
- Notiser till rätt personer. Granskaren får veta när en leverantör har skickat in sina svar. Beslutsfattaren får veta när kontrollen av en leverantör ger en träff, och den som följer upp avtal när ett avtal snart går ut.
- Ni bestämmer hur länge. Ni ställer in hur länge händelserna sparas, och loggen kan exporteras för vidare analys.
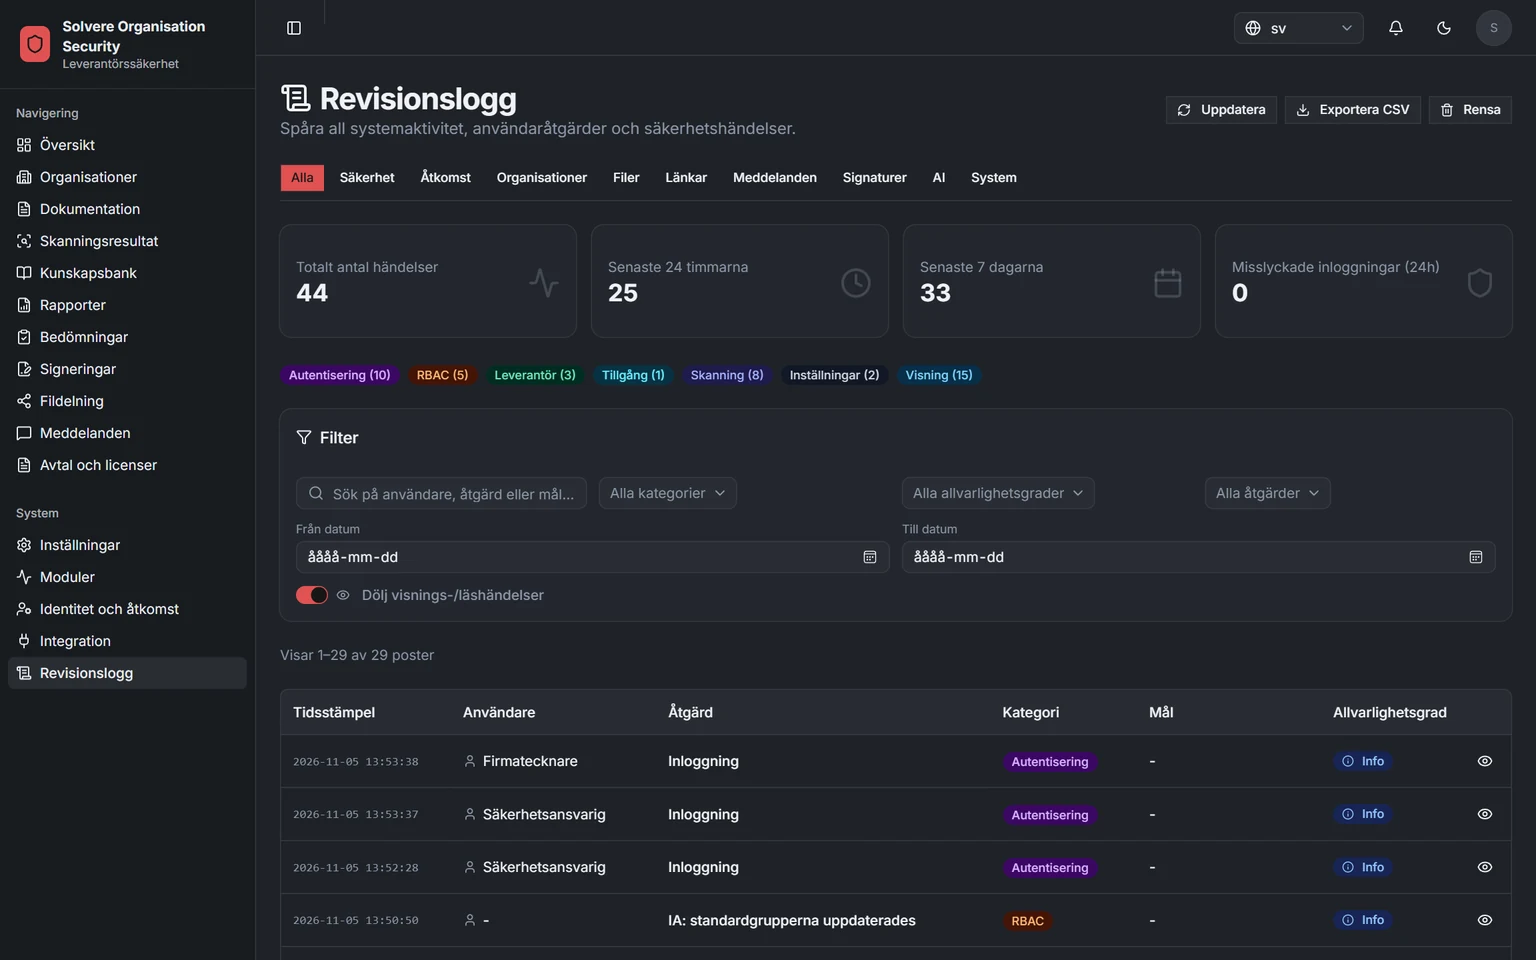
Skärmbilder från en demomiljö med påhittade leverantörer.
En egen installation för varje kund
Samma programvara, som standard hos Solvere i Sverige och på förfrågan i er egen miljö. Med Applikationssupport är Solvere tredje linjens support bakom er egen servicedesk. Med Managed gör Solvere arbetet åt er. Se priser och införande
Drift hos Solvere i Sverige
Ni får en egen installation och en egen databas i Solveres molnmiljö hos Microsoft Azure i Sverige, på en egen webbadress. Personalen loggar in med Microsoft Entra ID.
- Egen installation och egen databas
- Microsofts datacenter i Sverige (Sweden Central)
- Egen webbadress för er
- Inloggning med Microsoft Entra ID
Drift i er egen miljö
Vill ni hellre ha plattformen i er egen miljö? Då installeras samma programvara på era egna servrar eller i ert eget moln, och ni väljer vem som sköter driften.
- Samma programvara som i Solveres drift
- Ni sköter driften, eller vi gör det: på distans, via ert fjärrskrivbord eller tillsammans med er via skärmdelning
- Införandet anpassas efter er miljö
Prova en modul innan ni bestämmer er. Solvere kan slå på en modul på prov i er installation under en överenskommen period, så att ni ser den med era egna data innan den läggs till i licensen.
Externa tjänster, modul för modul
Varje kund har en egen installation och en egen databas. Här ser ni vilka externa tjänster varje modul använder och vad den kontrollerar.
Grundplattform: portal, fildelning, Identitet och åtkomst, Uppgifter och Ekonomi
Alltid med i licensenInloggning med Microsoft Entra ID eller med konto och lösenord. Delade filer och bilagor till uppgifter lagras krypterade i er installation.
Microsoft Entra ID
Er installation hämtar uppgifter från de här källorna och jämför dem med era leverantörer. Kontrollen görs om varje natt.
Sanktionslistor från EU, FN, USA (OFAC) och Storbritannien (OFSI) · USA:s lista över uteslutna leverantörer (SAM.gov) · Bolagsverket · Skatteverkets registreringar via SCB · EU:s momsregister (VIES) · Koncernuppgifter (GLEIF) · Landrisk från Transparency International och Världsbanken · Googles lista över skadliga webbplatser (Web Risk)
Vill ni ha fler källor kan ni koppla in ComplyAdvantage, en tjänst för sanktioner, varningslistor och negativ publicitet, med ett eget konto. Som standard kontrolleras en leverantör först när samtycke har registrerats för den. En enskild firmas organisationsnummer är ägarens personnummer och skickas aldrig till någon av källorna.
Riskhantering
Under införandeAllt arbete stannar i er installation. Godkända bedömningar och bekräftade träffar i Risk Score kan hämtas in som underlag.
Inga externa tjänster
Cyberexponering
ModulInstallationen kontrollerar de domäner och IP-adresser ni bevakar, så som en angripare utifrån ser dem. Det här kontrolleras:
Skydd mot falsk e-post (SPF, DMARC, DKIM) · Kryptering av trafiken (TLS) · Öppna portar in till servern · Webbserverns säkerhetsinställningar (HTTP-headers) · Underdomäner ni kanske inte känner till, hämtade ur offentliga register över webbcertifikat
Signaturer
ModulDokument signeras i er installation och förseglas med en digital stämpel. BankID används när ni väljer det för ett dokument.
BankID, tillval per dokument
Den som har fått ett signerat dokument kan kontrollera att det är äkta på en särskild sida, utan att logga in.
Avtal och licenser
ModulMallar, utkast och färdiga avtal stannar i er installation. Leverantören ser bara det ni delar i portalen.
Inga externa tjänster
Avtalen signeras med modulen Signaturer.
Organisationsbedömning: AI-utvärdering
Under införandeLeverantörernas svar kan analyseras med AI, som standard i Microsofts tjänst Azure OpenAI i en miljö som Solvere har inom EU. Namn, personnummer och e-postadresser döljs först. En granskare går igenom resultatet innan det används, och AI:n fattar aldrig beslut.
Azure OpenAI inom EU
Var och hur AI:n körs kan anpassas efter era krav.
SAP och andra affärssystem
Ert affärssystem, till exempel SAP, kan skicka in leverantörer och hämta riskpoäng, status för bedömningar, resultat från cyberkontrollen och rapporter från de moduler ni har.
Dokumenterad koppling för era systemutvecklare (REST-API) · Åtkomstnycklar som bara ger tillgång till det ni väljer · Skydd mot överbelastning (gräns för antal anrop) · Bara godkända adresser får ansluta
Leverantörer som spärras i ert affärssystem stängs av i plattformen, utan att något raderas.
Säkerhet i varje ny version
Varje ny version kontrolleras med automatiska verktyg, och säkerhetsarbetet bygger på en dokumenterad säkerhetsgenomgång. Har ni hittat en säkerhetsbrist? Rapportera den via kontaktsidan
Kontroll mot de allvarligaste riskerna i webbtjänster
Vi har dokumenterat vad i plattformen som ska skyddas och mot vilka hot. Koden kontrolleras mot OWASP Top 10 (2025), den kända listan över de allvarligaste säkerhetsriskerna i webbtjänster.
Automatisk granskning av koden
Varje ny version söks automatiskt igenom efter kända typer av säkerhetsbrister, både i vår egen kod och i de färdiga programdelar vi bygger på. Automatiska tester kontrollerar också att plattformens funktioner är kopplade till behörighetsreglerna.